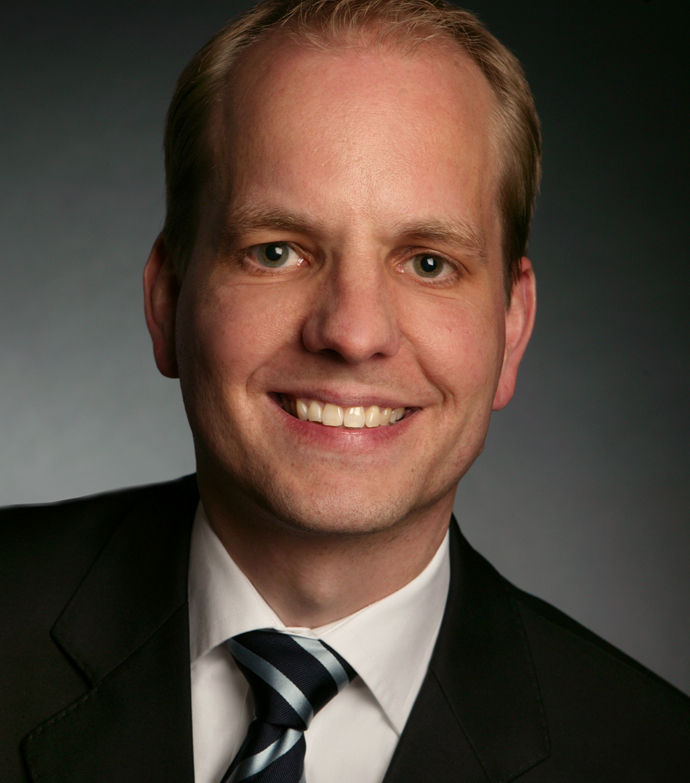
Senior Consulting · Hamburg

Informationssicherheit,
IAM & IT-Management –
aus einer Hand.

Ich unterstütze Unternehmen bei der Gestaltung sicherer IT-Strukturen, der Umsetzung regulatorischer Anforderungen und der Steuerung komplexer IT-Projekte – als Berater, Interim Manager und Autor.

15+
Jahre Erfahrung
IAM
Identity & Access
IT-GRC
NIS2 · DORA · ISO 27001
Hrsg.
IT Governance
Leistungen

Schwerpunkte & Tätigkeitsfelder

Beratung auf Senior-Level – fokussiert auf Wirkung, nicht auf Seitenzahlen.

Kernthemen
🔐

Informationssicherheit

Aufbau und Weiterentwicklung von ISMS nach ISO 27001 und BSI IT-Grundschutz. Risikoanalyse, Sicherheitskonzepte, Audit-Vorbereitung und Gap-Assessments für alle Unternehmensgrößen.

🪪

Identity & Access Management

Strategie, Konzeption und Einführung von IAM-Systemen. Rollenmodelle, Berechtigungsmanagement, Privileged Access, Directory Services und Federation (SAML, OIDC, OAuth 2.0).

Weitere Leistungsfelder
📋

Regulatorische Compliance

Umsetzungsbegleitung für NIS2, DORA, DSGVO und branchenspezifische Vorgaben. Von der Lückenanalyse bis zur nachweisfähigen Dokumentation.

🤖

KI-Governance

Governance-Frameworks für den verantwortungsvollen KI-Einsatz: Risikoklassifizierung nach EU AI Act, Transparenzpflichten, ethische Leitlinien und organisatorische Einbettung.

🏗️

Sicherheitsarchitektur

Zero-Trust-Konzepte, Netzwerksegmentierung, Cloud-Security und Secure-by-Design-Prinzipien für moderne IT-Landschaften.

🎯

IT-Management & Interim

Übernahme von IT-Management-Positionen ad interim: CIO, CISO, IT-Leitung. Steuerung von Programmen und Projekten.

📊

Programm- & Projektmanagement

Aufbau von PMOs, Sanierung kritischer Projekte, Multiprojektsteuerung. Klassisch und agil – angepasst an die Reife und Kultur der Organisation.

🎓

Awareness & Training

Konzeption und Durchführung von Schulungen für Führungskräfte und Mitarbeitende. Security Culture als messbares Ziel.

Frameworks & Standards

Fundiertes Know-how –
vom Gesetz bis zur Methode

Regulatorische Anforderungen und bewährte Frameworks sind kein Selbstzweck. Ich übersetze sie in handhabbare Maßnahmen.

Sicherheit & Compliance
NIS2 DORA ISO 27001 BSI IT-Grundschutz EU AI Act DSGVO / GDPR ISO 27017 ISO 27018 SOC 2 TISAX BAIT / VAIT / KAIT NIST CSF CIS Controls eIDAS
IT-Management & Methoden
COBIT ITIL Scrum PRINCE2 ISO 20000

COBIT

Governance und Management von Unternehmens-IT: Zieldefinition, Ausrichtung auf Geschäftsziele, Risikosteuerung und Performance-Messung nach COBIT 2019.

ITIL

Service-Management-Prozesse für stabile IT-Betriebsabläufe: Incident, Change, Problem und Configuration Management nach ITIL 4.

Scrum & Agile

Agile Projektsteuerung in Sicherheits- und IT-Projekten: Sprints, Backlog-Priorisierung und enge Stakeholder-Einbindung für schnelle, nachhaltige Ergebnisse.

Vorgehen

Strukturiert – von der ersten
Analyse bis zum Ergebnis

Kein Einheitsbrei. Jedes Mandat beginnt mit Verstehen.

Analyse & Standortbestimmung

Bestandsaufnahme der vorhandenen Strukturen, Systeme und Dokumentation. Identifikation von Lücken und Prioritäten.

Konzeption & Roadmap

Entwicklung eines realistischen Zielbilds und eines priorisierten Maßnahmenplans – abgestimmt auf Ressourcen und Risikolage.

Umsetzungsbegleitung

Operative Unterstützung bei der Implementierung: technisch, organisatorisch, dokumentatorisch – so nah wie nötig.

Verifikation & Übergabe

Review der Ergebnisse, Wissenstransfer und nachhaltige Verankerung im Betrieb. Keine Abhängigkeit – Kompetenz bleibt im Haus.

Publikationen & Vorträge

Gedanken, die über das
Projekt hinausgehen

Als Herausgeber, Autor und Kongresssprecher bringe ich Themen in den fachlichen Diskurs – und bleibe nah am Stand der Praxis.

Herausgeberschaft
Zeitschrift IT Governance
Schriftführender Herausgeber

Fachzeitschrift zu IT-Governance, Informationssicherheit und regulatorischen Entwicklungen. Redaktionelle Verantwortung für Themenauswahl, Beiträge und Qualitätssicherung.

IT Governance Infosec
Fachartikel · 2024
Bedeutung von IAM vor dem Hintergrund von NIS-2
Publikation 2024

Zusammenhang zwischen den Anforderungen der NIS2-Richtlinie und einem robusten IAM-Framework: Pflichten, Lücken und Umsetzungsstrategien für betroffene Einrichtungen.

NIS2 IAM
Fachartikel · in Vorbereitung neu
Aktueller Beitrag
Erscheint Ende 2025

Ein neuer Fachartikel befindet sich aktuell in der Entstehungsphase und wird voraussichtlich zum Jahresende 2025 erscheinen.

In Kürze
Vorträge & Konferenzen
Sprecher · 2024 · Hamburg

IT-GRC-Kongress Hamburg

„Die Rolle von Identity & Access Management in NIS-2"

Sprecher · 2025 · Köln

IT-GRC-Kongress Köln

„Digitale Identitäten und ihre zunehmende Bedeutung für IT-Governance und Compliance"

Ingo Struckmeyer – Senior Consultant Informationssicherheit & IAM, Hamburg
Über mich

Ingo Struckmeyer

Ich bin freiberuflicher Senior-Berater mit den Schwerpunkten Informationssicherheit, Identity & Access Management, KI-Governance und IT-Management. Meine Arbeit verbindet strategisches Denken mit tiefer technischer und regulatorischer Sachkenntnis.

Als schriftführender Herausgeber der Zeitschrift IT Governance und regelmäßiger Autor und Sprecher auf Fachkongressen – u. a. dem GRC-Kongress – bin ich nah am fachlichen Diskurs und bringe aktuelle Erkenntnisse direkt in meine Beratungsmandate ein.

Ich übernehme auch Interim-Management-Positionen (CIO, CISO, IT-Leitung) und steuere IT-Programme und -Projekte – klassisch oder agil, je nach Kontext. Standort: Hamburg. Einsätze deutschlandweit und remote.

ISO 27001 IAM Architekt NIS2 / DORA KI-Governance COBIT / ITIL Scrum CISO ad interim BSI IT-Grundschutz Herausgeber IT Governance
Kontakt

Lassen Sie uns sprechen

Kurze Anfrage, erstes Gespräch – unverbindlich und kostenlos.

📍
Adresse Ingo Struckmeyer
Rotbuchenstieg 39a
22297 Hamburg
✉️
E-Mail