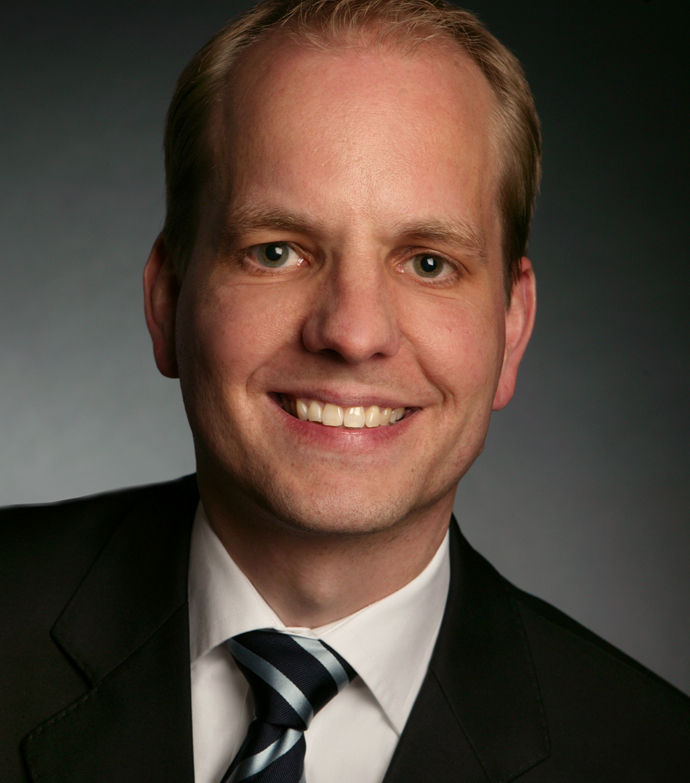
Ich unterstütze Unternehmen bei der Gestaltung sicherer IT-Strukturen, der Umsetzung regulatorischer Anforderungen und der Steuerung komplexer IT-Projekte – als Berater, Interim Manager und Autor.
Beratung auf Senior-Level – fokussiert auf Wirkung, nicht auf Seitenzahlen.
Aufbau und Weiterentwicklung von ISMS nach ISO 27001 und BSI IT-Grundschutz. Risikoanalyse, Sicherheitskonzepte, Audit-Vorbereitung und Gap-Assessments für alle Unternehmensgrößen.
Strategie, Konzeption und Einführung von IAM-Systemen. Rollenmodelle, Berechtigungsmanagement, Privileged Access, Directory Services und Federation (SAML, OIDC, OAuth 2.0).
Umsetzungsbegleitung für NIS2, DORA, DSGVO und branchenspezifische Vorgaben. Von der Lückenanalyse bis zur nachweisfähigen Dokumentation.
Governance-Frameworks für den verantwortungsvollen KI-Einsatz: Risikoklassifizierung nach EU AI Act, Transparenzpflichten, ethische Leitlinien und organisatorische Einbettung.
Zero-Trust-Konzepte, Netzwerksegmentierung, Cloud-Security und Secure-by-Design-Prinzipien für moderne IT-Landschaften.
Übernahme von IT-Management-Positionen ad interim: CIO, CISO, IT-Leitung. Steuerung von Programmen und Projekten.
Aufbau von PMOs, Sanierung kritischer Projekte, Multiprojektsteuerung. Klassisch und agil – angepasst an die Reife und Kultur der Organisation.
Konzeption und Durchführung von Schulungen für Führungskräfte und Mitarbeitende. Security Culture als messbares Ziel.
Regulatorische Anforderungen und bewährte Frameworks sind kein Selbstzweck. Ich übersetze sie in handhabbare Maßnahmen.
Governance und Management von Unternehmens-IT: Zieldefinition, Ausrichtung auf Geschäftsziele, Risikosteuerung und Performance-Messung nach COBIT 2019.
Service-Management-Prozesse für stabile IT-Betriebsabläufe: Incident, Change, Problem und Configuration Management nach ITIL 4.
Agile Projektsteuerung in Sicherheits- und IT-Projekten: Sprints, Backlog-Priorisierung und enge Stakeholder-Einbindung für schnelle, nachhaltige Ergebnisse.
Kein Einheitsbrei. Jedes Mandat beginnt mit Verstehen.
Bestandsaufnahme der vorhandenen Strukturen, Systeme und Dokumentation. Identifikation von Lücken und Prioritäten.
Entwicklung eines realistischen Zielbilds und eines priorisierten Maßnahmenplans – abgestimmt auf Ressourcen und Risikolage.
Operative Unterstützung bei der Implementierung: technisch, organisatorisch, dokumentatorisch – so nah wie nötig.
Review der Ergebnisse, Wissenstransfer und nachhaltige Verankerung im Betrieb. Keine Abhängigkeit – Kompetenz bleibt im Haus.
Als Herausgeber, Autor und Kongresssprecher bringe ich Themen in den fachlichen Diskurs – und bleibe nah am Stand der Praxis.
Fachzeitschrift zu IT-Governance, Informationssicherheit und regulatorischen Entwicklungen. Redaktionelle Verantwortung für Themenauswahl, Beiträge und Qualitätssicherung.
Zusammenhang zwischen den Anforderungen der NIS2-Richtlinie und einem robusten IAM-Framework: Pflichten, Lücken und Umsetzungsstrategien für betroffene Einrichtungen.
Ein neuer Fachartikel befindet sich aktuell in der Entstehungsphase und wird voraussichtlich zum Jahresende 2025 erscheinen.
„Die Rolle von Identity & Access Management in NIS-2"
„Digitale Identitäten und ihre zunehmende Bedeutung für IT-Governance und Compliance"
Ich bin freiberuflicher Senior-Berater mit den Schwerpunkten Informationssicherheit, Identity & Access Management, KI-Governance und IT-Management. Meine Arbeit verbindet strategisches Denken mit tiefer technischer und regulatorischer Sachkenntnis.
Als schriftführender Herausgeber der Zeitschrift IT Governance und regelmäßiger Autor und Sprecher auf Fachkongressen – u. a. dem GRC-Kongress – bin ich nah am fachlichen Diskurs und bringe aktuelle Erkenntnisse direkt in meine Beratungsmandate ein.
Ich übernehme auch Interim-Management-Positionen (CIO, CISO, IT-Leitung) und steuere IT-Programme und -Projekte – klassisch oder agil, je nach Kontext. Standort: Hamburg. Einsätze deutschlandweit und remote.
Kurze Anfrage, erstes Gespräch – unverbindlich und kostenlos.